Digitalisering
19. november 2026 5 min
Kritisk sikkerhedssårbarhed i NGINX d. 18. november: Hvad det betyder for dit website
Den 18. november blev to kritiske sårbarheder i NGINX offentliggjort. NGINX er software, der kører på serverne bag millioner af websites. Sårbarhederne kan give en angriber mulighed for at overtage serveren uden login eller adgangskode.
Det korte svar
Hostet hos os? Vi lukkede sårbarheden samme dag, allerede en time efter, at den blev offentliggjort (det blev offentliggjort kl. 16.30). Dit website er ikke blevet påvirket, og du behøver ikke gøre noget.
Hostet et andet sted? Spørg din hostingudbyder i dag, om de har opdateret NGINX. Længere nede finder du en tjekliste, du kan videresende direkte.
Hvad er NGINX?
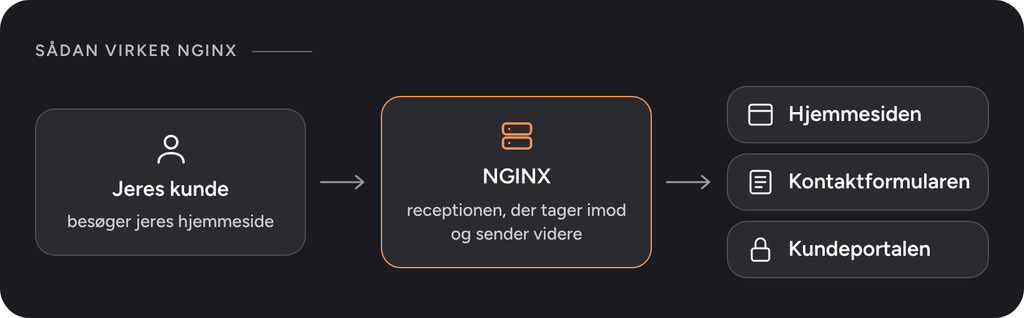
Tænk på NGINX som receptionen i din virksomhed. Når en kunde besøger dit website, tager NGINX imod dem og sender dem videre til den rigtige side, formular eller kundeportal. Det sker på et splitsekund, og ingen lægger mærke til det, så længe det virker.
Mere end 225 millioner websites bruger NGINX. Der er en god chance for, at dit er et af dem.
Hvad gik galt?
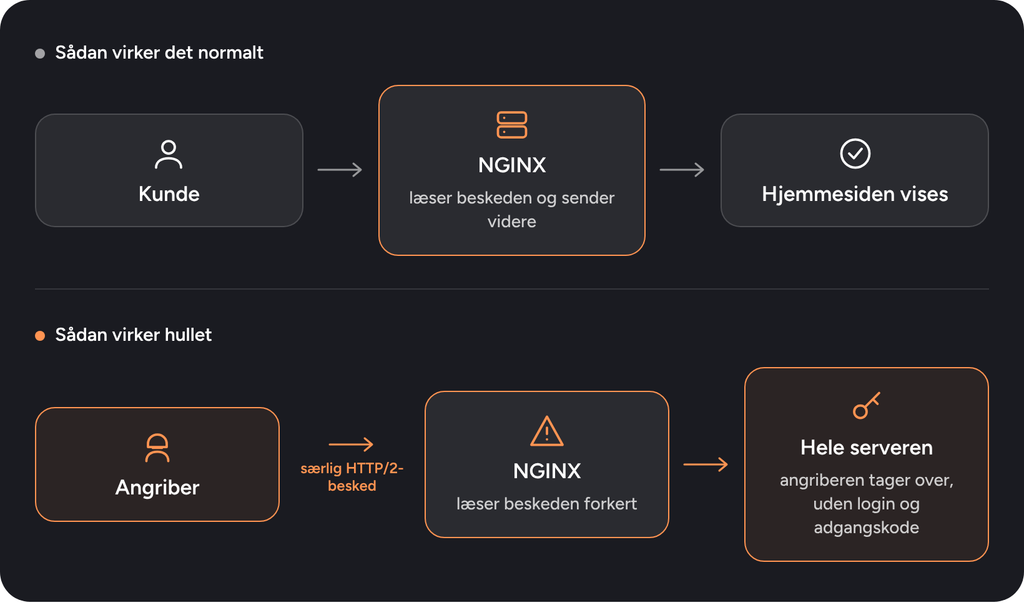
Sårbarhederne ligger i den måde, NGINX håndterer HTTP/2 på. HTTP/2 er den hurtige version af forbindelsen mellem browseren og serveren, og den er slået til på de fleste moderne websites.
En angriber kan sende en særligt udformet forespørgsel til serveren. NGINX læser den forkert, og angriberen kan derefter køre sin egen kode på serveren. Det er som en fremmed, der går ind ad hoveddøren, rækker receptionisten en seddel og går derfra med nøglerne til hele bygningen.
Det afgørende er, hvor sårbarheden sidder: i NGINX, ikke i dit website. Så det hjælper ikke, at dit website er opdateret og sikkert. Hvis receptionen udleverer nøglerne, er det ligegyldigt, hvor godt kontorerne er låst.
Sårbarheden har været skjult i over ti år
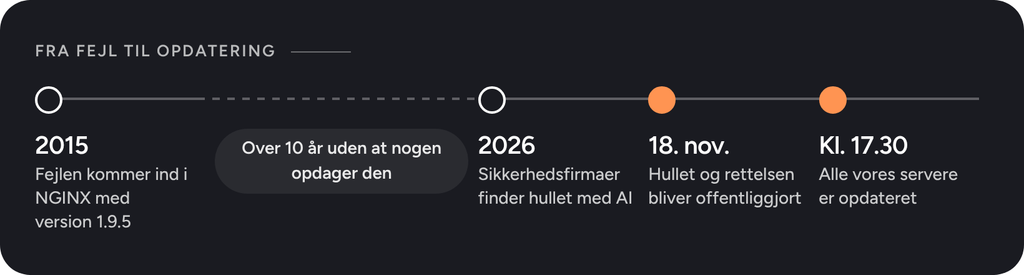
En af sårbarhederne kom ind i koden i 2015 og har været der lige siden. I år fandt flere sikkerhedsfirmaer den uafhængigt af hinanden ved at bruge AI til at gennemgå koden. Et af firmaerne fandt fire af sårbarhederne på halvanden time.
Det er gode nyheder og en advarsel på samme tid. AI gør det hurtigere at finde fejl, før nogen misbruger dem. Men når en sårbarhed først er offentlig, bliver tiden fra opdagelse til angreb også kortere. Sikkerhedsfirmaet Rapid7 har allerede offentliggjort kode, der viser, hvordan sårbarheden kan udnyttes. Derfor skal opdateringen ske nu – ikke ved næste planlagte vedligeholdelsesvindue.
Hvad kan det betyde for dit salg?
Dit website er ofte det første sted, en ny kunde møder dig. Det er her, købere undersøger dine produkter, før de tager kontakt, og her forespørgsler på tilbud kommer ind. Hvis en angriber overtager serveren, rammer det dit salg direkte.
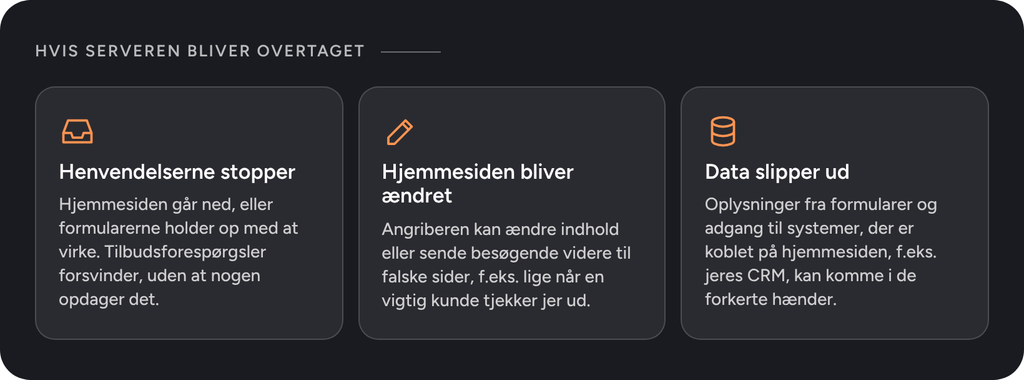
- Forespørgsler stopper: Websitet går ned, eller formularerne holder op med at virke. Tilbudsforespørgsler forsvinder, uden at nogen opdager det.
- Websitet bliver ændret: Angriberen kan ændre indhold eller sende besøgende videre til falske sider – for eksempel netop som en vigtig kunde er ved at tjekke dig ud.
- Data lækker: Formularindsendelser og adgang til systemer, der er koblet til websitet, som fx dit CRM, kan ende i de forkerte hænder.
Dertil kommer oprydningen: tid til at finde ud af, hvad der skete, og tid til at vinde tilliden tilbage hos de kunder, der lagde mærke til det.
Hvad skal du gøre?
Det afhænger af, hvor dit website er hostet.
Hostet hos os? Så er det løst
Vi opdaterede NGINX på alle vores servere den 18. november og var færdige kl. 17.30 samme dag, som sårbarhederne blev offentliggjort. Dit website er ikke blevet påvirket, og du behøver ikke gøre noget. Hvis du har spørgsmål, så kontakt din sædvanlige kontaktperson hos Morningtrain.
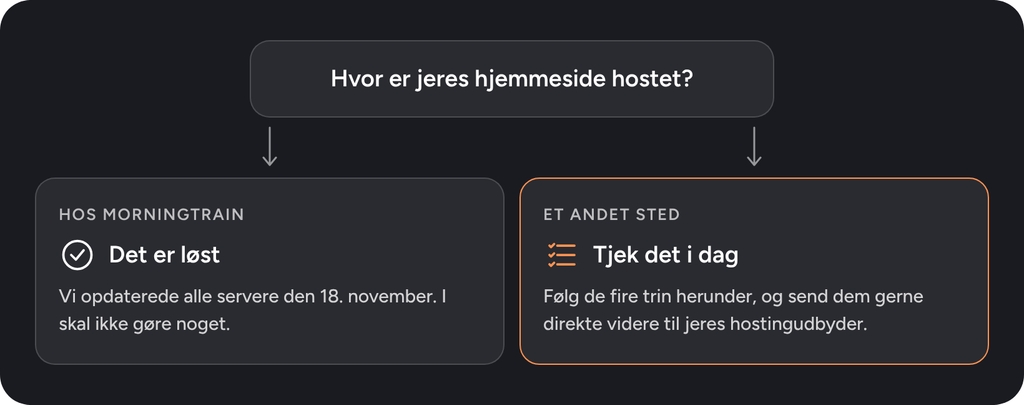
Hostet et andet sted? Her er, hvad du skal gøre
- Spørg din hostingudbyder eller IT-afdeling i dag. Spørg, om jeres servere kører NGINX, og om de er opdateret til version 1.31.9 eller 1.30.7 eller nyere. Det er de versioner, hvor sårbarhederne er lukket. Hvis de fx bruger NGINX fra Ubuntu eller Debian, bør de bekræfte, at den seneste sikkerhedsopdatering er installeret.
- Få svaret på skrift. “Vi kigger på det” er ikke et svar, når sårbarheden er offentlig. Bed om dato og tidspunkt for, hvornår opdateringen blev installeret.
- Husk de sites, der er nemme at glemme. Kampagnesites, kundeportaler, testsites og gamle domæner, der stadig er online, kører ofte på andre servere end dit primære website.
Kilder: The Hacker News, CSO Online, Cybersecurity News og SQ Magazine.