Digitalisering
29. oktober 2026
3 sikkerhedstiltag, der lukker de døre, angribere oftest bruger
Der dukker flere sikkerhedshuller op end nogensinde, og angriberne udnytter dem hurtigere. Men de fleste angreb kommer ind ad de samme tre døre. Her er, hvad I skal have på plads, og hvad du kan gøre allerede i denne uge.
Den 21. oktober lukkede vi det samme hul på over 500 websites
Kl. 21.30 onsdag den 21. oktober havde fire kolleger opdateret og genstartet mere end 500 websites. Hullet sad i PHP, som driver bl.a. WordPress, og det kunne give fremmede adgang til serveren uden at logge ind.
Det var ikke en undtagelse. Sådan ser hverdagen ud nu.
For jer handler det ikke om teknik. Det handler om, hvorvidt kunderne kan sende en tilbudsforespørgsel, logge ind i kundeportalen og stole på de mails, der kommer fra jeres sælgere. Et hacket website eller en overtaget mailkonto rammer salget, længe før det rammer IT-budgettet.
Det skete på bare én måned
Fra 27. september til 27. oktober kom der bl.a. disse huller:
- PHP: Fremmede kunne overtage serveren bag websitet uden at logge ind.
- Windows-servere, der styrer netværket: Fremmede kunne køre deres egen kode på dem.
- En udbredt VPN-løsning til hjemmearbejde: Hullet blev udnyttet, før der fandtes en rettelse.
- Ciscos mailfilter: Én mail med en særlig vedhæftning kunne give fremmede kontrol over filteret.
- Et populært SEO-plugin til WordPress: I 11 timer blev det leveret med skjult, skadelig kode.
- En udsteder af sikkerhedscertifikater: Svage nøgler gjorde det muligt at lave falske udgaver af hjemmesider.
Herhjemme fik uvedkommende adgang til oplysninger om 8,8 millioner CPR-numre. Ifølge Ritzau brugte tre profiler hos den berørte virksomhed koden “123456”.
FAKTA: Den seneste måned i tal
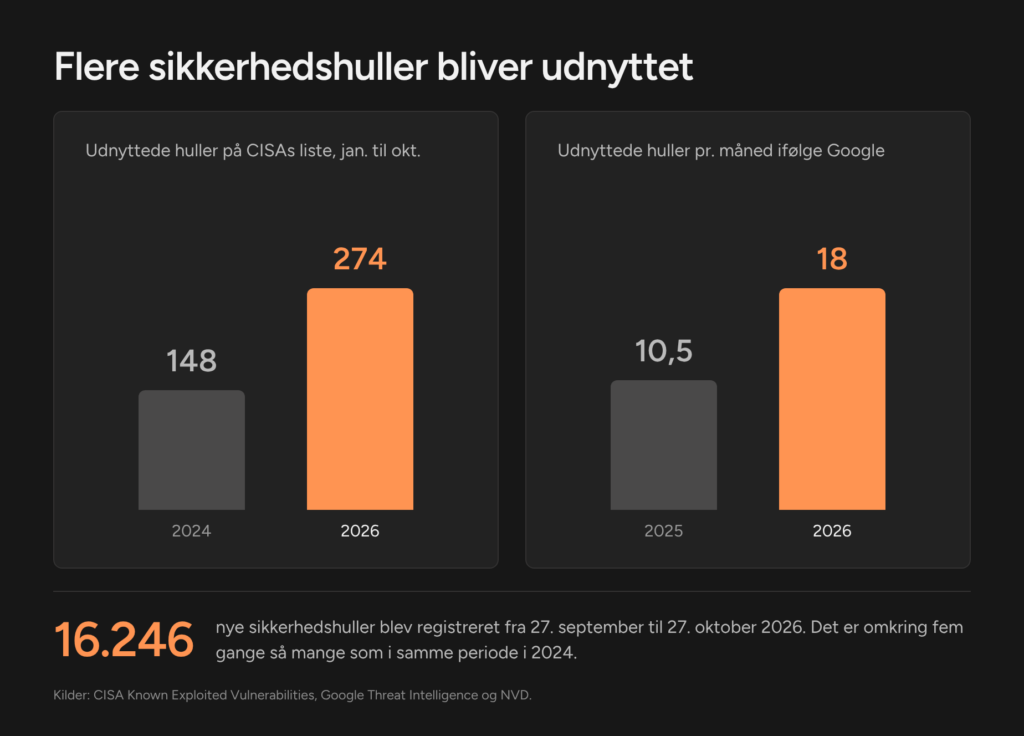
16.246 nye sikkerhedshuller blev registreret på én måned. Det er omkring fem gange så mange som i samme periode i 2024.
274 aktivt udnyttede huller er kommet på den amerikanske cybersikkerhedsmyndighed CISAs liste i år. I samme periode i 2024 var tallet 148.
18 udnyttede huller om måneden ser Google i år. I 2025 var tallet 10,5.
Kilder: NVD, CISA og Google Threat Intelligence.
Ikke alle huller er farlige for jer. Mange er små eller rammer systemer, I ikke bruger. Men AI hjælper nu både forskere og angribere med at finde hullerne hurtigere, så tiden fra et hul bliver kendt, til det bliver udnyttet, bliver kortere.
Det er alvorligt. Men det kan håndteres.
Her kommer angriberne ind
Hos små og mellemstore virksomheder kommer angriberne oftest ind ad tre døre, viser Verizons store rapport om databrud fra 2026:
- Et kendt hul, der ikke er lukket: 26 %
- Et stjålet eller svagt login: 13 %
- En falsk mail eller besked: 9 %
Findes der så ét tal for, hvor meget risikoen falder, hvis I gør noget? Nej, ikke for en samlet pakke. Men de tre tiltag nedenfor lukker de to største døre og gør den tredje mindre farlig. Det er dér, I får mest sikkerhed for pengene.
1. Opdatér hele løsningen, og gør det hurtigt
Det er ikke nok at opdatere plugins. Server, PHP og jeres egen kode skal også opdateres. Hullet i oktober sad i PHP, og det lukkede ingen plugin-opdatering.
Start med en liste over alle jeres løsninger. Husk webshop, kundeportal, intranet og gamle kampagnesider. I kan ikke opdatere det, I ikke ved, I har, og det er tit den glemte kampagneside fra 2019, der står åben.
Stil jeres webpartner tre spørgsmål:
- Hvor hurtigt lukker I et kritisk hul?
- Opdaterer I også serveren og PHP, eller kun plugins?
- Hvordan får vi besked, når det er gjort?
Kan de ikke svare klart, har I jeres svar.
2. Slå tofaktor-login til
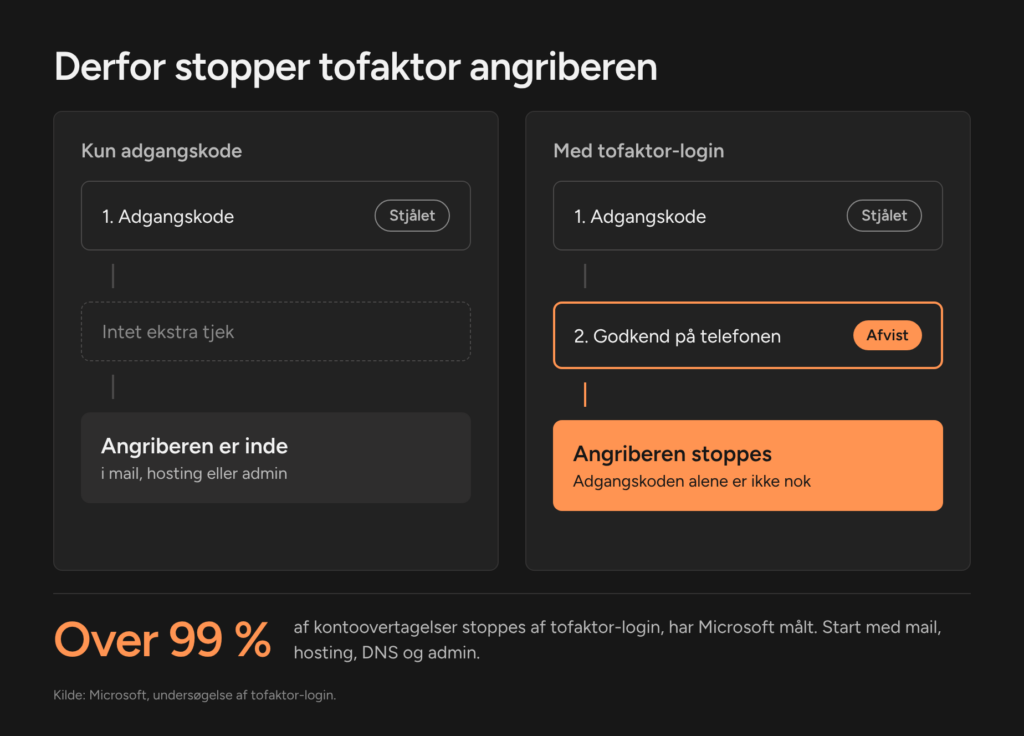
Tofaktor betyder, at en adgangskode ikke er nok. Man skal også godkende på telefonen. Microsoft har målt, at tofaktor stopper over 99 % af kontoovertagelser.
Start med mail, hosting, DNS og adgangen til websitets administration. Bliver en sælgers mail overtaget, kan angriberen skrive til jeres kunder i sælgerens navn. Bliver jeres DNS overtaget, kan websitet og mailen pege et helt andet sted hen.
Husk at bruge lange adgangskoder og en passwordmanager. Og fjern logins fra tidligere ansatte samme dag, de stopper.
3. Tag backup, og test den
En backup er kun noget værd, hvis den virker. Test derfor, at I rent faktisk kan hente data tilbage, og hvor lang tid det tager. Det er forskellen på, om websitet er nede i to timer eller to uger.
Hav mindst én kopi et andet sted end på serveren. Så overlever den, hvis serveren bliver ramt.
Aftal også, hvem der holder øje, og hvad der sker uden for kontortid. Angriberne holder ikke fri kl. 16.
FAKTA: Små ord, der betyder meget
Sikkerhedshul (CVE): En fejl i software, som fremmede kan udnytte. Hvert kendt hul får et nummer, et såkaldt CVE-nummer.
PHP: Programmeringssproget, der driver WordPress og mange andre websites. Det kører på serveren og skal opdateres for sig.
Tofaktor-login: Login, hvor man ud over adgangskoden også godkender på f.eks. telefonen.
Passkey: Et login uden adgangskode, som er bundet til jeres enhed. Det er svært at narre med en falsk login-side.
Pentest: En ekspert, I hyrer til at prøve at bryde ind, så I finder hullerne før andre.
Det kan vente, til de tre ting er på plads
Disse tiltag er gode, men de giver mindre, hvis de tre døre stadig står åbne:
- Et filter foran websitet mod angreb og overbelastning, f.eks. Cloudflare. Det køber tid, men erstatter ikke opdateringer.
- Passkeys til administration og økonomi.
- Logning, så I kan se, hvad der skete, hvis uheldet er ude.
- En pentest.
- En beredskabsplan på én side: Hvem ringer til hvem, hvis websitet er nede?
3 ting, du kan gøre i denne uge
- Slå tofaktor til på mail, hosting og DNS.
- Spørg jeres webpartner, hvor hurtigt de lukker kritiske huller.
- Bed om bevis for, at jeres backup kan hentes tilbage.
Derfor nåede vi 500 websites på én aften
De 500 websites var ikke held. De bygger på faste rutiner, som betyder, at jeres website er opdateret, før de fleste har læst nyheden:
- Vi lukker sikkerhedshuller typisk inden for 1-2 dage.
- Opdateringer af server og PHP er automatiseret.
- Vi scanner WordPress-sites hver nat for sårbarheder og skadelig kode.
- Tofaktor-login er tvunget på alle vores vigtige systemer.
- Vi tager backup hver nat, med en ekstra kopi, som ikke kan slettes ved et angreb.
- Vi tester automatisk, at backupperne virker.
- Driftsteamet gennemgår alarmer hver dag.
- Vi har en fast plan, hvis uheldet er ude.
Huller kommer. Det, der tæller, er hvor hurtigt de bliver lukket.
Hyppigt stillede spørgsmål
Er vores website i farezonen, fordi det kører WordPress?
Er det nok, at vi selv opdaterer plugins?
Hvor hurtigt bør en webpartner lukke et kritisk hul? I
Er et filter som Cloudflare ikke nok?
Hvor ofte skal vi teste vores backup?
Vi har ikke en serviceaftale. Hvad gør vi nu?
Få et gratis sikkerhedstjek af jeres website
Vi kigger på de tre døre for jer: Er PHP og serveren opdateret? Er der tofaktor på de vigtigste logins? Og findes der en backup, som kan hentes tilbage? Du får en kort status med det, I bør gøre først, uanset om I bliver hos jeres nuværende webpartner.
Skriv eller ring til mig, så finder vi en tid.